

共计 907 个字符,预计需要花费 3 分钟才能阅读完成。
准备条件
需要一台VPS,一枚域名(托管至Cloudflare)
以及带好你的手和脑子
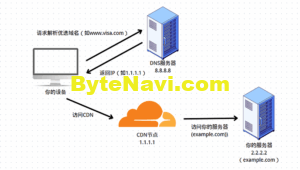
简单讲一下原理,原理大概就是通过cf的cdn服务器中转,从而访问被墙机器,以及拉直全球绕小鸡的线路。(虽然cf不是精品线路,但是总归比一些小鸡要强的多)
优选域名:通常是大厂域名或者个人维护的域名,由于有人专门优化,连接的速度及延迟要比自己的域名强得多
优选IP:使用一些工具(如cfst)对cf公开ip库中的节点进行测速,选出延迟速度优秀的节点
简单画了个图(不一定严谨)
1-cf配置
将vps的ip解析到一枚域名(这不用多说吧)
记得开启小黄云!
接下来把 SSL/TLS 加密 模式改为灵活/完全。
2-VPS配置
2.1 申请证书&自动续期
以下命令均已Ubuntu为例
apt install snap -y ##安装snap
snap install --classic cerbot  ##使用snap安装certbot
certbot certonly --standalone ##申请证书
接下来会要求你输入邮箱及域名,按照提示即可
设置自动续期
crontab -e ##编辑cron任务选择一款你习惯的编辑器,添加一条
0 0 * * * /snap/bin/certbot renew --quiet上面的表达式意为每天00:00静默执行一次certbot renew
2.2 安装3x-ui面板
很简单,一键安装即可
bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh)3-面板配置
3.1 配置https访问
首先登陆面板,进入面板设置-常规-证书,按照如下填写
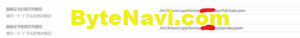
将红线部分换为自己的域名
现在应该就可以通过https访问了
(提示不安全是因为用ip访问的)
然后保存,重启面板
现在应该就可以通过https访问了
(提示不安全是因为用ip访问的)
然后保存,重启面板
3.2 配置入站
进入入站列表,新建一个入站
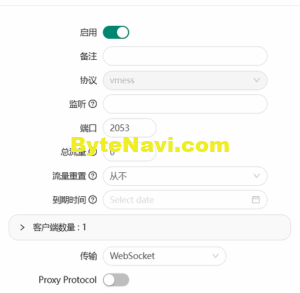
协议选vmess,端口使用443,2053,2083,2087,2096,8443
这里以2053为例
这里以2053为例
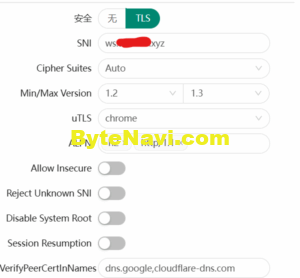
安全性选tls,sni填写解析的域名,其他默认
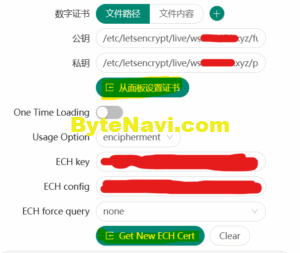
点一下涂黄色的按钮
大功告成,接着就可以导入客户端,测一下连接延迟

嗯,节点通了,但是延迟太高了,这时候就需要优选域名和优选IP

这样就好多了
大功告成,接着就可以导入客户端,测一下连接延迟

嗯,节点通了,但是延迟太高了,这时候就需要优选域名和优选IP

这样就好多了
正文完