

共计 2517 个字符,预计需要花费 7 分钟才能阅读完成。
登录IPv6 VPS
- 先保证电脑有IPv6地址,然后你才能登录上vps。如果没有IPv6地址,可以打开打开手机热点,手机的流量默认都是有IPv6地址的。
- 用你常用的SSH客户端登录vps
为IPv6 VPS获取IPv4地址
这里使用warp脚本,为IPv6 VPS获取一个IPv4地址。
wget -N https://gitlab.com/fscarmen/warp/-/raw/main/menu.sh && bash menu.sh
成功时你会看到如下
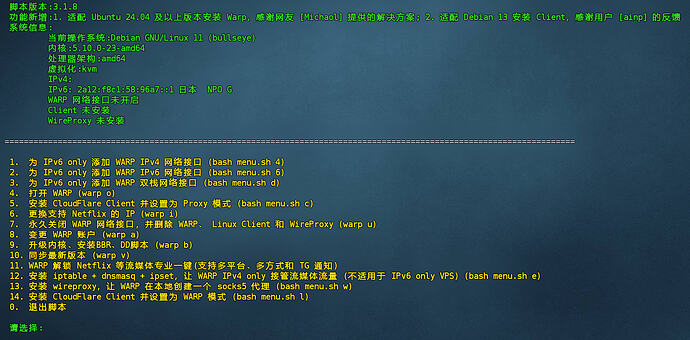
选择1,然后一直回车即可,然后你会看到如下
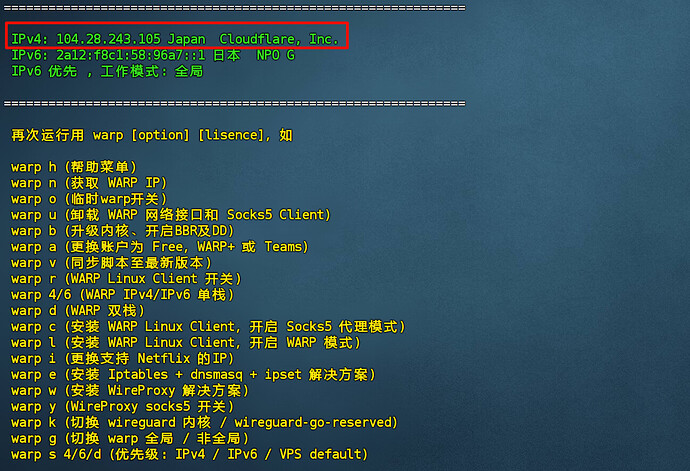
此时IPv6 VPS就有了一个IPv4地址。
下载X-UI脚本
这一次没有用233boy脚本搭建节点,而是用X-UI搭建节点。因为我发现使用X-UI自己配置节点,节点的速度和延迟都比233boy好。
使用如下命令安装X-UI
bash <(curl -Ls https://raw.githubusercontent.com/vaxilu/x-ui/master/install.sh)
安装时可能提示这个
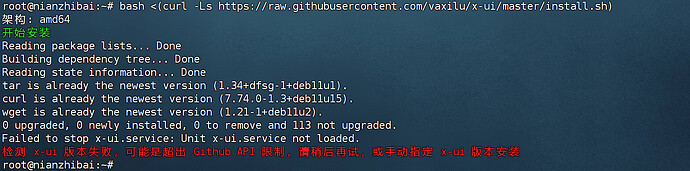
原因可能是Github只支持IPv4,然后我们的IPv4地址实际用的是cloudflare的IPv4地址,这个IPv4地址被大量人共同使用,所以出现上面错误。这时候我们只需要指定X-UI版本来安装X-UI即可,通过下面连接获取X-UI目前有哪些版本 Releases · vaxilu/x-ui · GitHub
这里我直接安装0.3.2版本,在命令行输入
bash <(curl -Ls https://raw.githubusercontent.com/vaxilu/x-ui/master/install.sh) 0.3.2
安装过程中可能让你设置X-UI服务的端口,用户名和密码。你可以直接回车用默认的端口,用户名和密码,也可以自己设置。成功后会显示如下
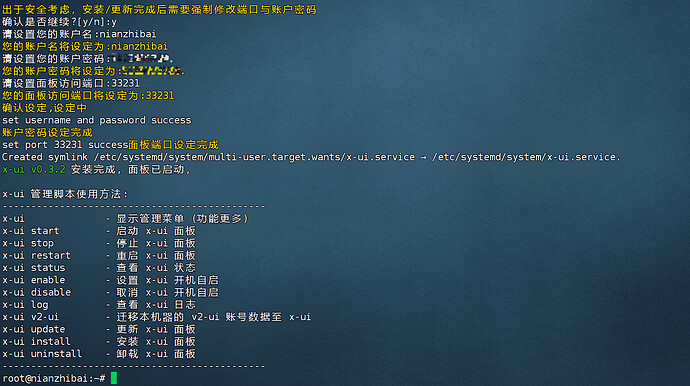
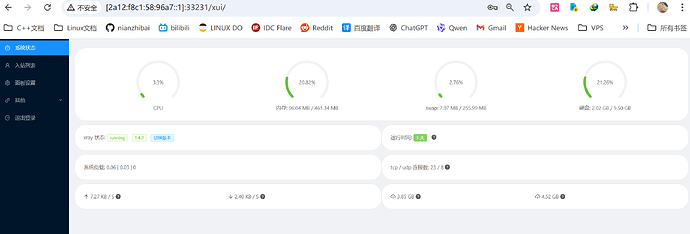
此时X-UI就安装好了,X-UI是一个http服务,我们直接在浏览器访问 http://[你的IPv6地址]:端口。例如http://[2a12:f8c1:58:96a7::1]:33231/ 然后会显示让你登录,登录即可。
使用X-UI搭建节点
- 准备工作,你要有一个在cloudflare托管的域名,然后添加一个DNS记录,如下图!

类型选AAAA,地址填你的IPv6 VPS的地址,小黄云代理打开。
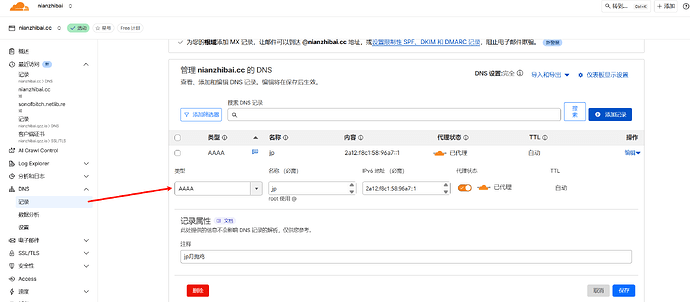
解释一下为什么要这么做:当我们添加了一个DNS记录指向我们的IPv6 VPS并且把小黄云代理打开。那么我们可以把我们手机的网络流量先转发给cloudflare,然后cloudflare再把这个流量转发给我们的IPv6 VPS。
这样做的一个好处就是,在只支持IPv4的手机或电脑也可以使用这个IPv6 VPS搭建的节点科学上网。因为我们的流量是先转发给cloudflare,cloudflare是既支持IPv6又支持IPv4的,所以我们的流量可以到达cloudflare,然后cloudflare再通过它的IPv6转发给我们的IPv6 VPS。
小黄云代理要记得打开,不然cloudflare不会转发流量,只会解析域名。
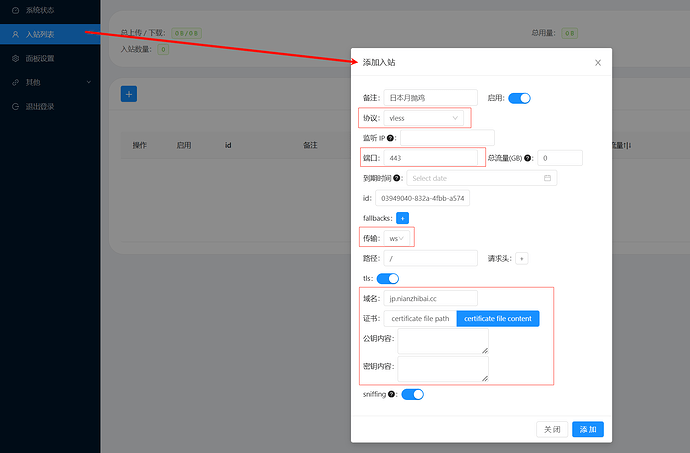
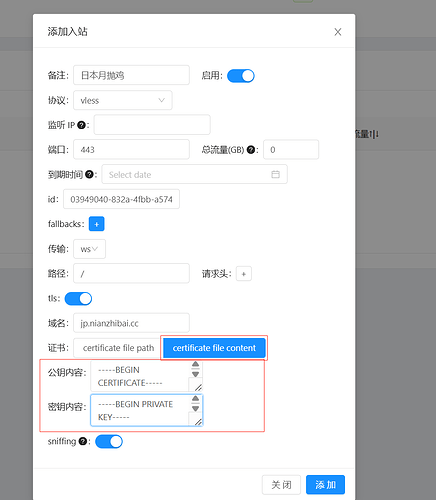
- 进入X-UI面板,添加入站列表

解释一下上面为什么要那么配置
- 协议选择vless,这是一种科学上网的协议吧,这个协议的具体特点可以自己问ai,没什么多说的。
- 端口443
- 这里的端口不可以随便填。因为我们想让cloudflare帮我们转发流量,对于免费用户来说,cloudflare只帮忙转发HTTP(80, 8080, 8880, 2052, 2082, 2086, 2095),HTTPS(443, 2053, 2083, 2087, 2096, 8443)。因为我们后面选择HTTPS协议来转发流量(因为HTTPS会对转发的流量加密。如果是HTTP协议,那我们的流量传输的内容都是明文的,很容易被截取解密,被判断是在科学上网)。所以这里的都可以从
443, 2053, 2083, 2087, 2096, 8443任意选择一个
- 这里的端口不可以随便填。因为我们想让cloudflare帮我们转发流量,对于免费用户来说,cloudflare只帮忙转发HTTP(80, 8080, 8880, 2052, 2082, 2086, 2095),HTTPS(443, 2053, 2083, 2087, 2096, 8443)。因为我们后面选择HTTPS协议来转发流量(因为HTTPS会对转发的流量加密。如果是HTTP协议,那我们的流量传输的内容都是明文的,很容易被截取解密,被判断是在科学上网)。所以这里的都可以从
- 传输ws
- WS,全称 WebSocket,是一种在 HTTP/HTTPS 之上建立的双向通信协议。这种协议下流量cloudflare会转发,其他的协议cloudflare可能不转发。
- tls打开
- tls是加密层,会对我们的流量进行加密,tls打开后,我们要填写域名,公钥内容和密钥内容。
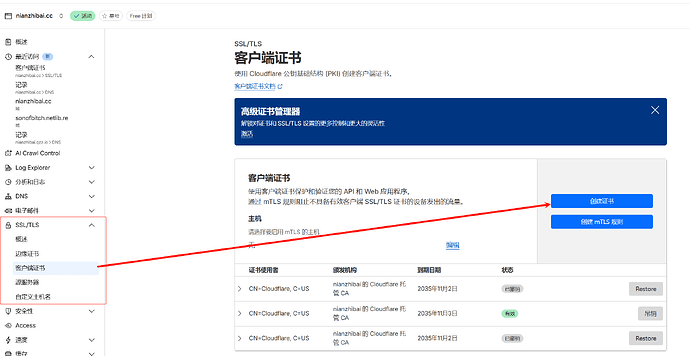
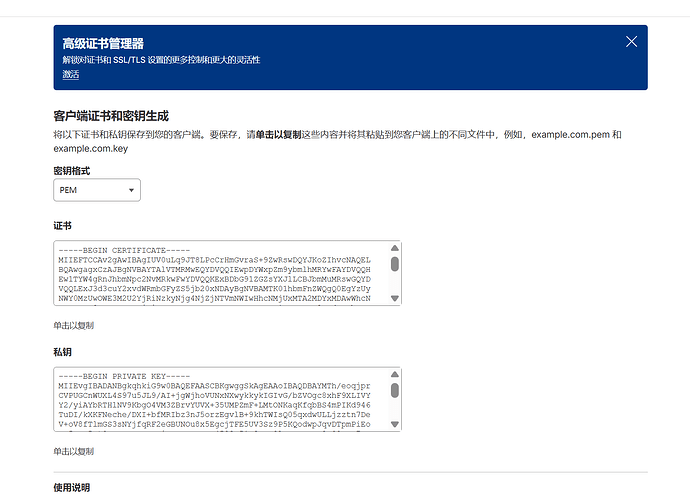
- 域名就是我们在cloudflare中添加dns记录是的那个域名,密钥我们到cloudflare的SSL/TLS中申请

点击创建证书,其他都默认,创建成功后会显示如下内容

我们把证书和密钥粘贴到刚刚在X-UI配置节点的地方

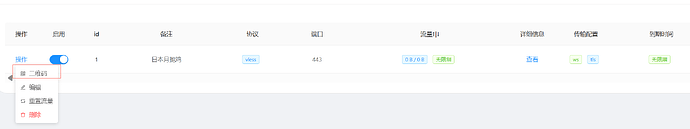
通过二维码导入到v2rayN或其他科学上网客户端即可使用。
优选节点
一顿操作下来,高高兴兴的把节点导入到v2rayN,一测延迟,tmd逗我呢,延迟这么高,这啥玩意嘛?!
先说一下优选节点的原理。我们现在流量的走向是:代理工具(v2rayN)—> cloudflare(某个节点) —> IPv6 VPS;IPv6 VPS —>cloudflare(某个节点)—> 代理工具。
优选节点通过挑选延迟低速度高的具体某个cloudflare节点,让我们手机流量转发给cloudflare延迟变低,速度变高,这里我们通过 CloudflareSpeedTest 来选择我们手机/电脑到cloudflare最佳的节点。
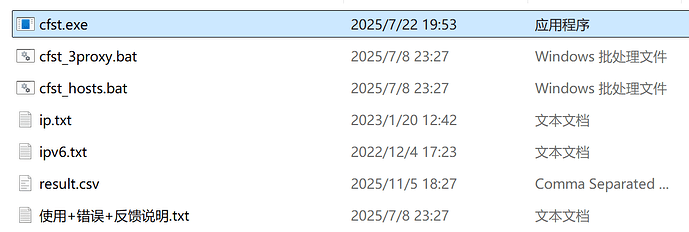
- Releases · XIU2/CloudflareSpeedTest · GitHub 在这个项目的releases界面下载合适的客户端。
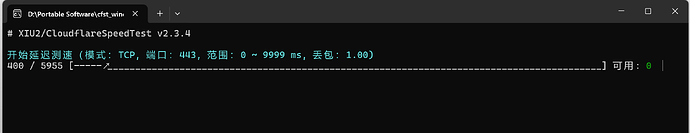
- 以Windows为例,运行exe文件


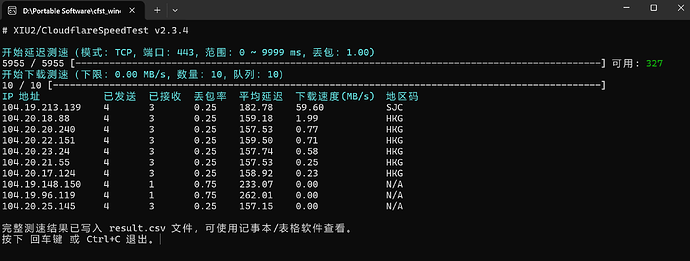
等程序执行完

得到如下结果,如果一次测试没有啥像样的节点,可以多次使用这个程序优选节点。我们从中选择丢包留率3低,延迟小,速度快的IP,然后到代理工具中对节点信息修改。

保存,再次测试延迟和速度,你会发现有明显的提升。
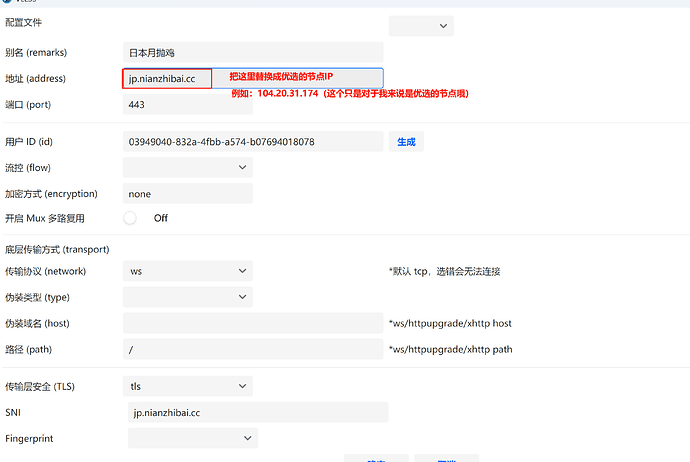
有人问:你把 jp.nianzhibai.cc 的域名改成104.20.31.174(优选的cloudflare IP)没事吗?
没事的宝贝,因为 jp.nianzhibai.cc 这个域名托管在cloudflare上,这个域名实际也会指向一个cloudflare的IP,但是这个IP可能不是优选的。所以直接替换地址没事。